
Hostinger WordPress 用户角色与权限重置教程
如果你的 WordPress 角色或用户权限被删除或损坏,你可以使用 WP-CLI 来恢复 WordPress 用户角色和权限。
第一步——通过 SSH 连接
通过 SSH 连接到你的账户,然后打开你安装 WordPress 的目录。对于大多数域名来说,这个目录是 public_html 文件夹,因此可以使用以下命令进入该路径:
cd ~/domains/domain.tld/public_html请务必将 domain.tld 替换为你的域名。
第二步——检查现有用户角色和权限
检查角色
在进行任何更改之前,我们应该先检查现有角色,看看是否有需要重置的角色。为此,可以使用以下命令:
wp role list
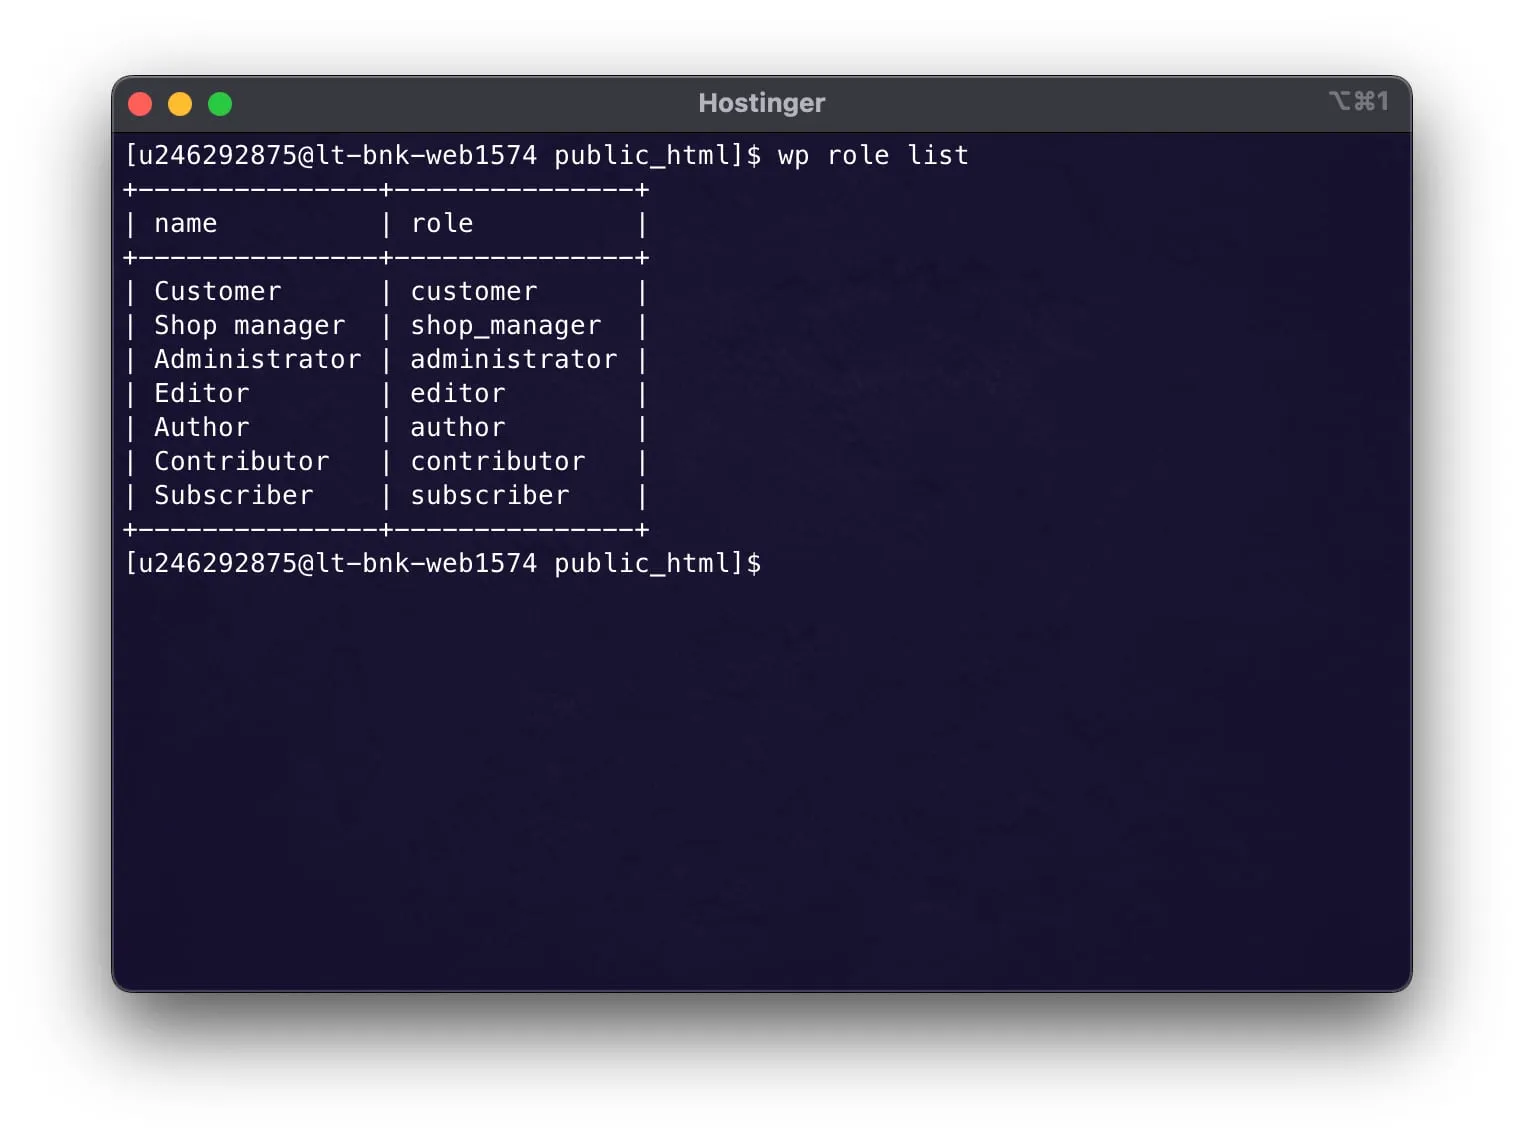
WordPress 有五个预定义角色:管理员(Administrator)、编辑(Editor)、作者(Author)、投稿者(Contributor)和订阅者(Subscriber)。在 WordPress 多站点网络中还有一个额外的**超级管理员(Super Admin)**角色。
你网站的插件可能会创建额外的角色。例如,WooCommerce 用户可能会在其网站上发现额外的**“客户(Customer)”和“商店经理(Shop Manager)”**角色。
检查权限
如果所有默认用户角色都存在,我们应该验证它们的权限是否被正确分配。为此,可以使用以下命令:
wp cap list administrator要检查其他角色,只需将 administrator 替换为你要检查的角色名称即可。

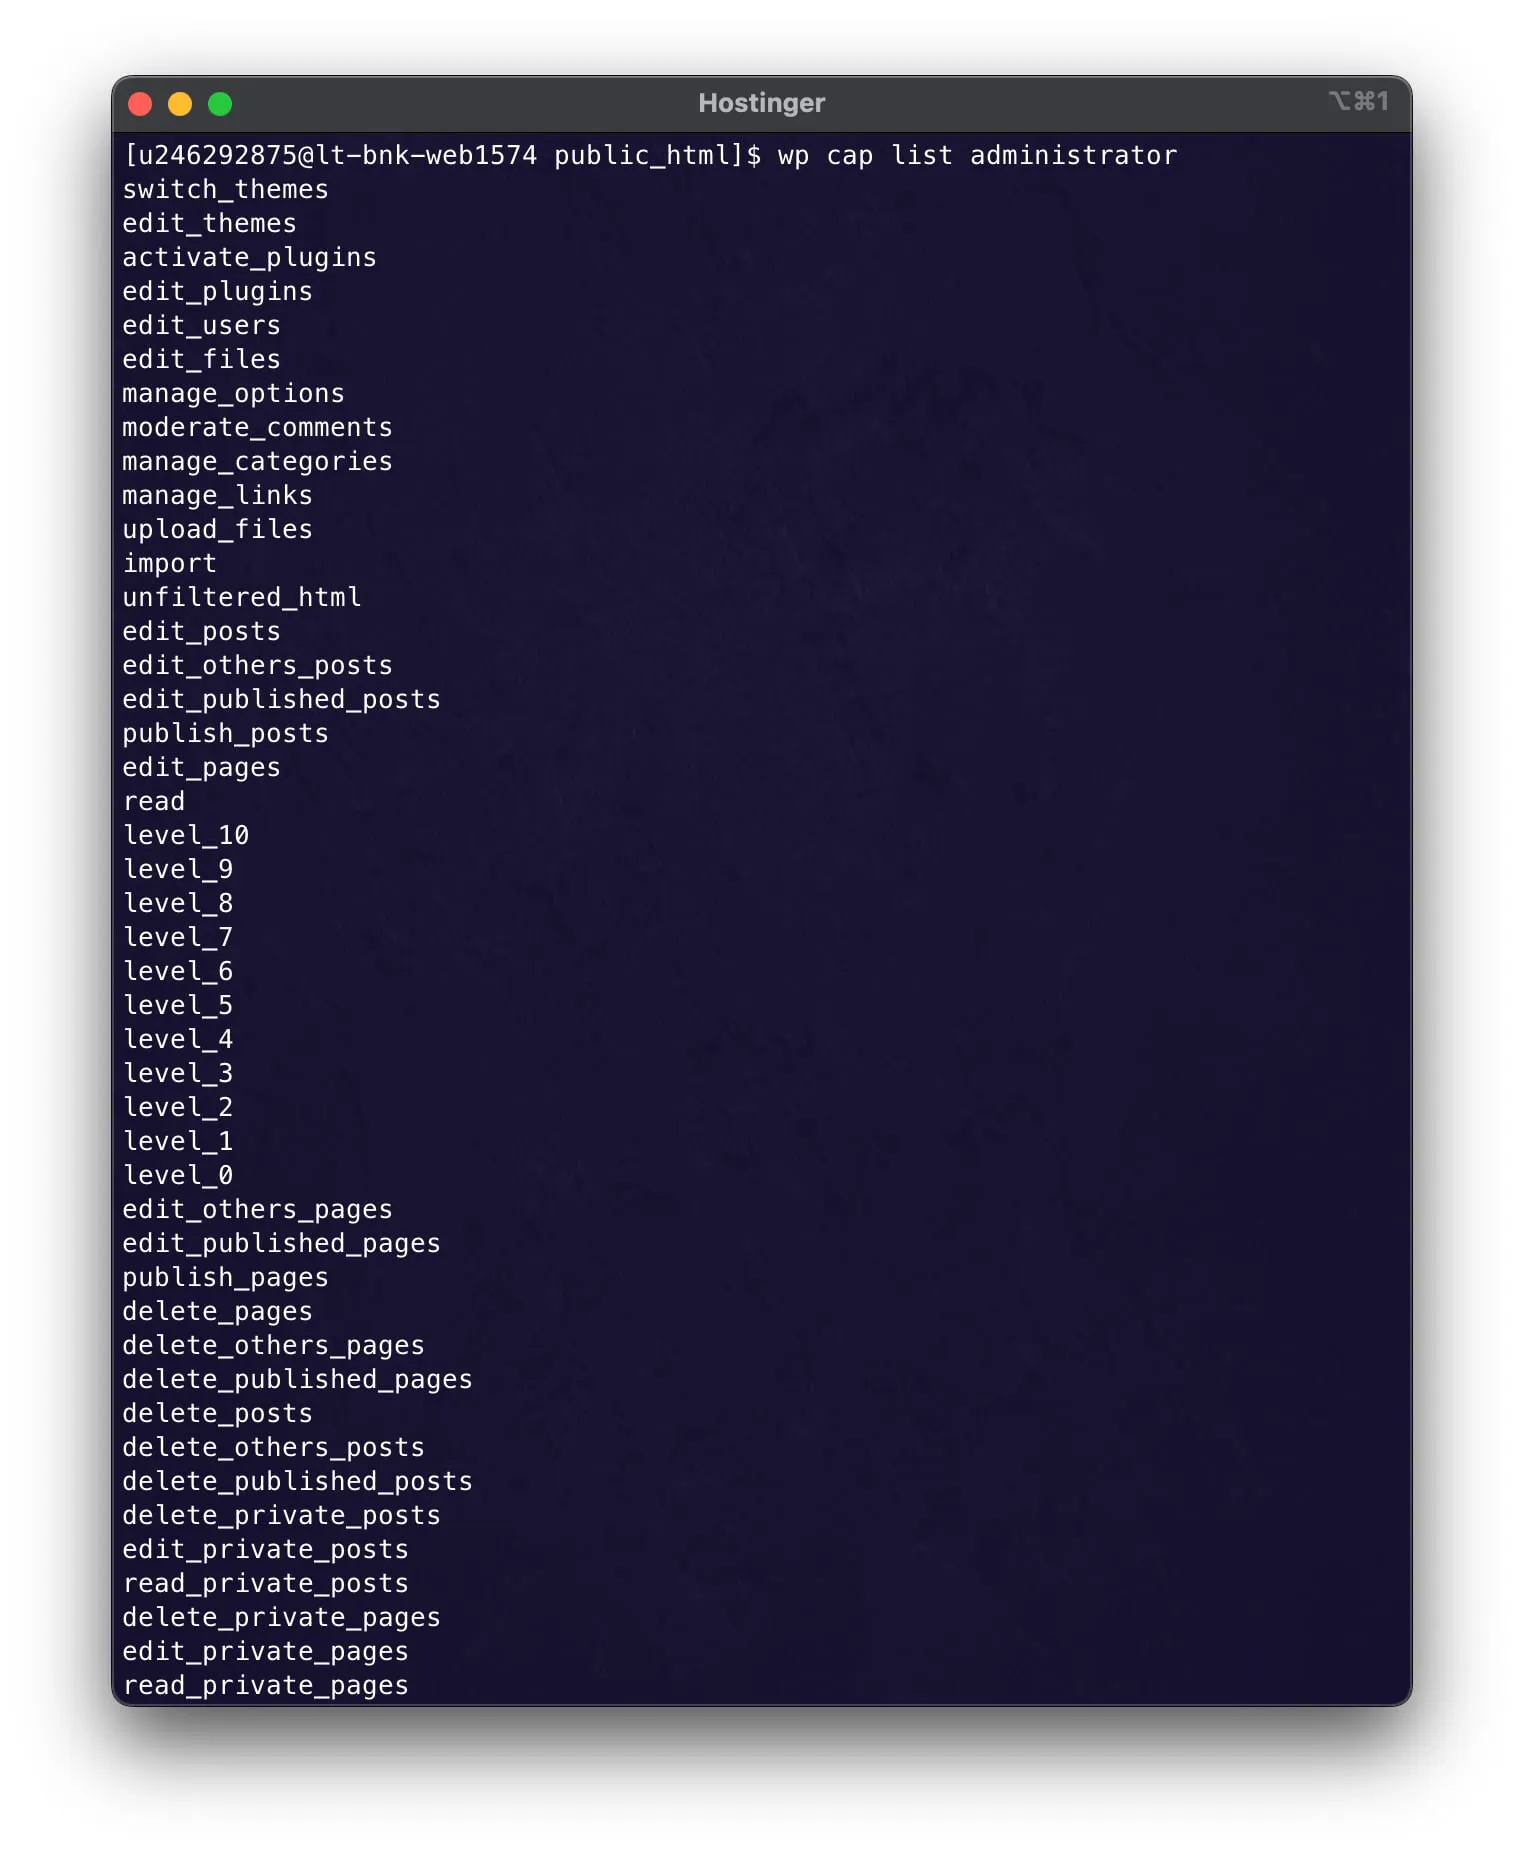
如果输出为空或缺少必要的权限,说明你的用户角色可能已损坏。完整的各角色默认权限列表请参阅 WordPress 角色和权限文档。
第三步——将角色和权限重置为默认设置
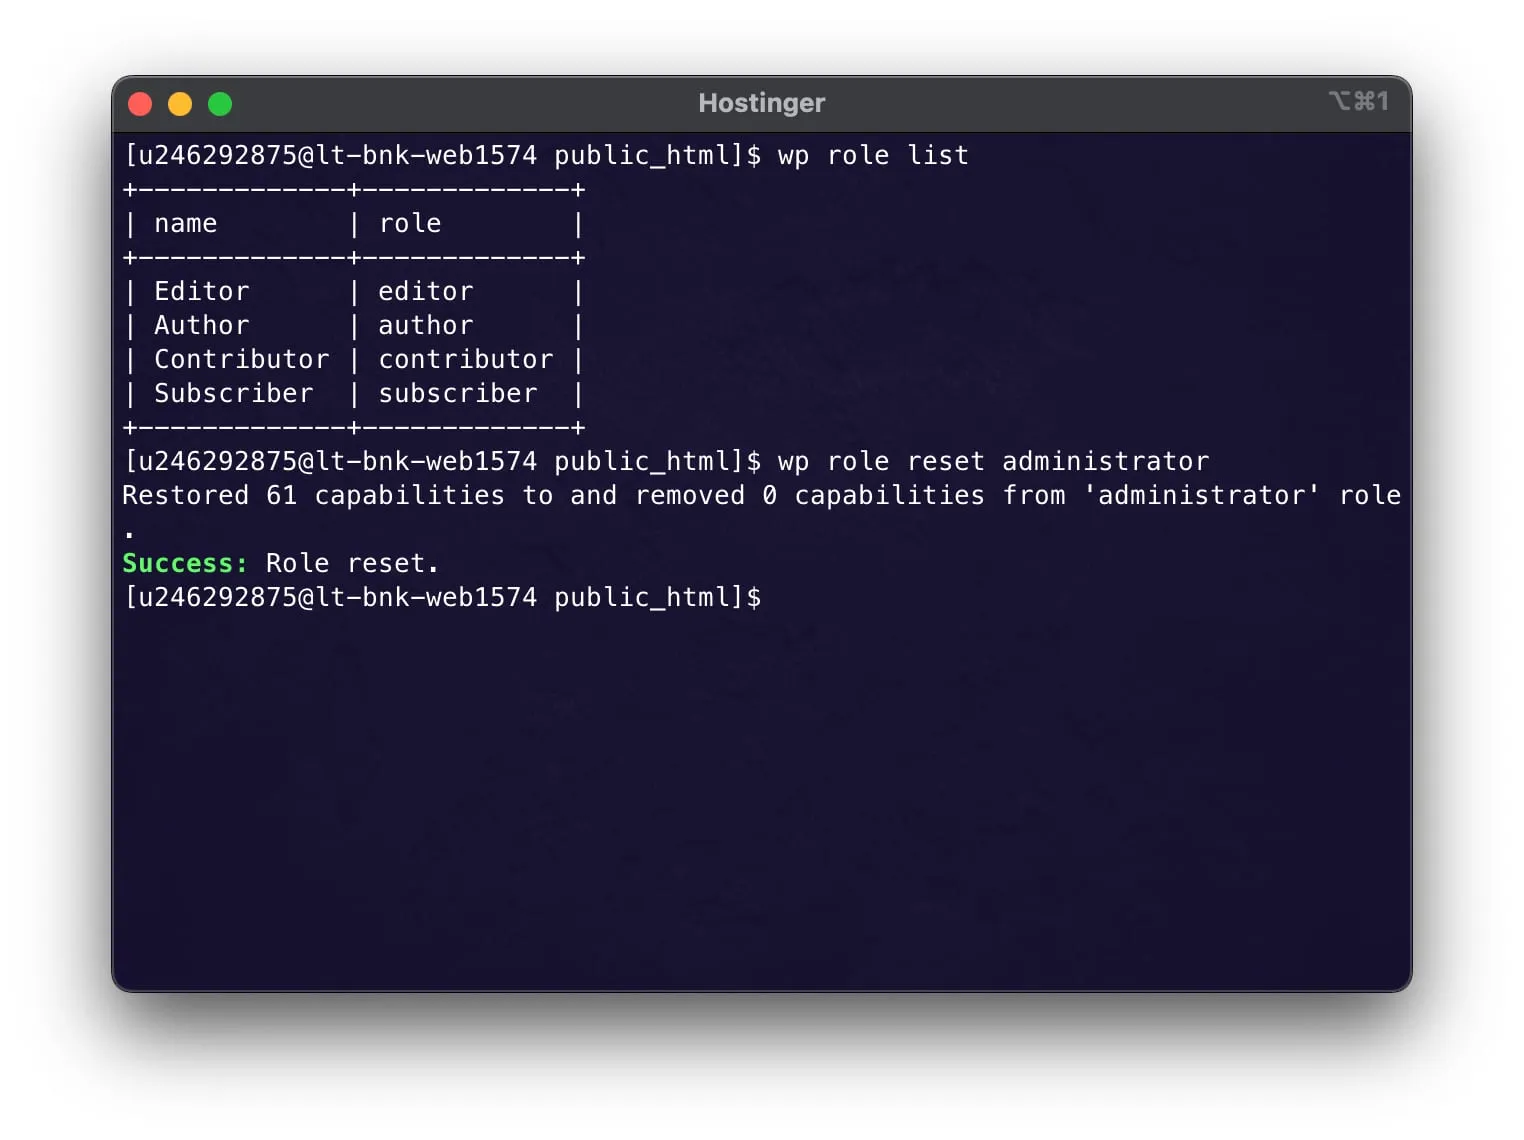
如果有任何默认角色或其权限缺失,我们可以使用 WP-CLI 来重置。要重置管理员角色及其权限,可以使用以下命令:
wp role reset administrator要重置其他角色(或其权限),只需将 administrator 替换为你要重置的角色名称即可。
或者,你也可以用一条命令重置所有角色及其权限:
wp role reset --all警告:使用
wp role reset --all会重置网站上的所有角色,包括由插件创建的自定义角色。这将删除自定义权限并将角色恢复到默认状态。请务必谨慎操作,并确保你**已创建备份**。
重置完成后,使用 wp role list 确认所有需要的角色都已存在。然后,重新运行 wp cap list administrator 检查角色权限是否已正确恢复。