
Hostinger PHP禁用函数开启教程:启用system、exec等函数的方法
在 Hostinger 中启用被禁用的 PHP 函数,例如 system、exec、shell_exec 以及其他出于安全原因默认关闭的函数。
开始之前
- 请先查看如何在 Hostinger 中查看网站的 PHP 信息,了解你当前的 PHP 配置。
可启用的被禁用函数
出于网站安全考虑,我们的 Web 和 Cloud 主机方案默认禁用了部分 PHP 函数。不过,其中一些函数可以手动启用:
system, exec, shell_exec, passthru, mysql_list_dbs, ini_alter, dl, symlink, link, chgrp, leak, popen, apache_child_terminate, virtual, mb_send_mail
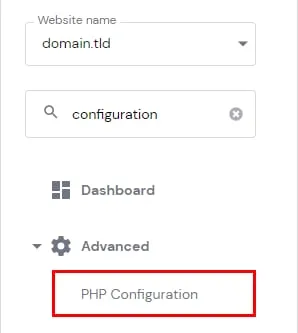
要启用其中任何一个函数,请前往 Websites → Dashboard(控制面板),在侧边栏中搜索 PHP Configuration 并点击进入:
打开 PHP options 标签页,滚动到 disableFunctions 部分:
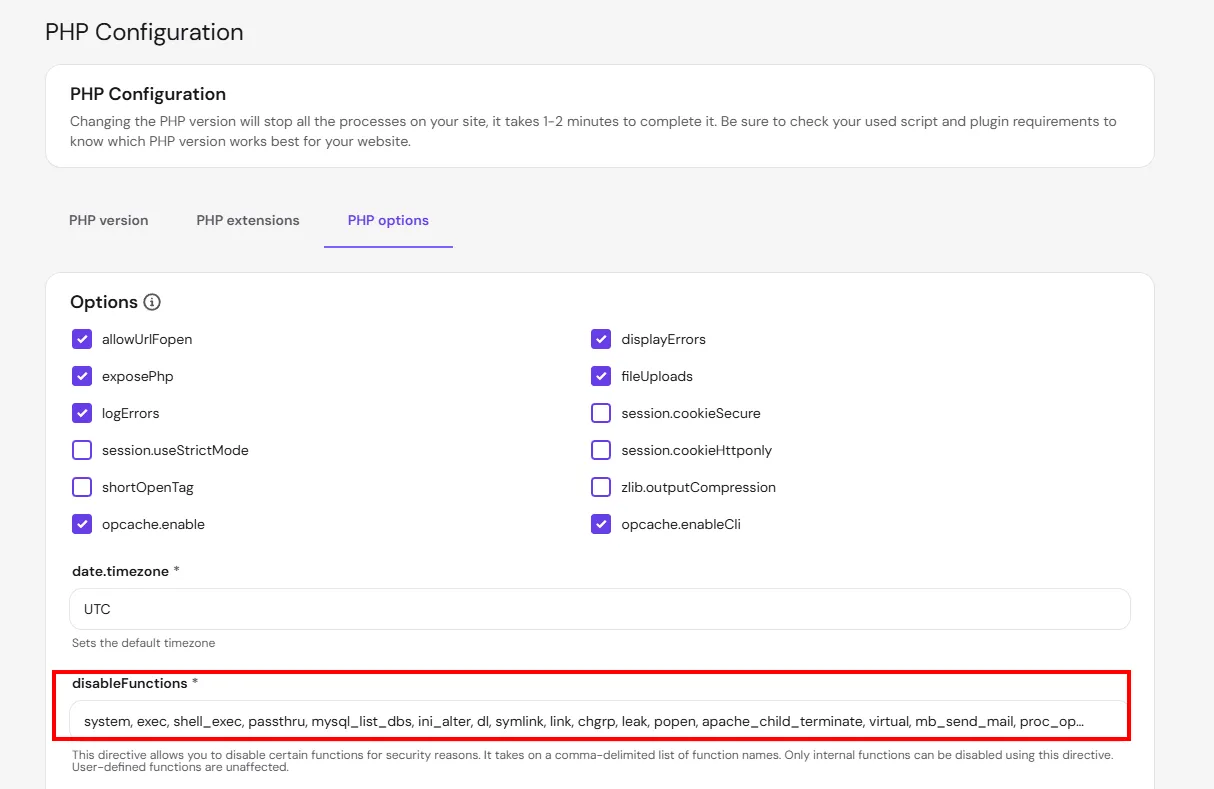
你只需从列表中删除所需的函数,然后保存更改即可。保存后该 PHP 函数即可正常使用。
注意事项
- 所有新创建的账户默认禁用 proc_open,现有账户不受影响。如果某个插件或脚本需要 proc_open(包括通过 SSH 运行的 WP-CLI 命令),请按照上述步骤将其从 disableFunctions 列表中删除。
- 如果你还需要禁用输出缓冲,请参阅如何在 Hostinger 中禁用 PHP output_buffering。