
Hostinger 托管 VPS 防火墙使用教程
Hostinger VPS 提供创新的云端防火墙解决方案,可有效保障一台或多台云服务器的安全。部署云防火墙是至关重要的安全步骤,可确保应用程序服务不会不必要地暴露在潜在的网络威胁之下。与传统的服务器操作系统防火墙相比,Hostinger VPS 防火墙具有明显优势。要使用 Hostinger 的托管 VPS 防火墙,请在 VPS 控制面板中打开安全 → 防火墙,创建防火墙组,添加规则,并在服务器上激活即可。
借助 Hostinger VPS 防火墙,数据包过滤会在传入流量到达受保护的服务器之前完成,从而显著降低资源消耗。通过 Hostinger 控制面板而非操作系统来管理防火墙,也让整个流程更加便捷。此外,只需将多台服务器附加到同一个 Hostinger VPS 防火墙组,即可快速、简便地更新这些服务器的防火墙策略。
示例
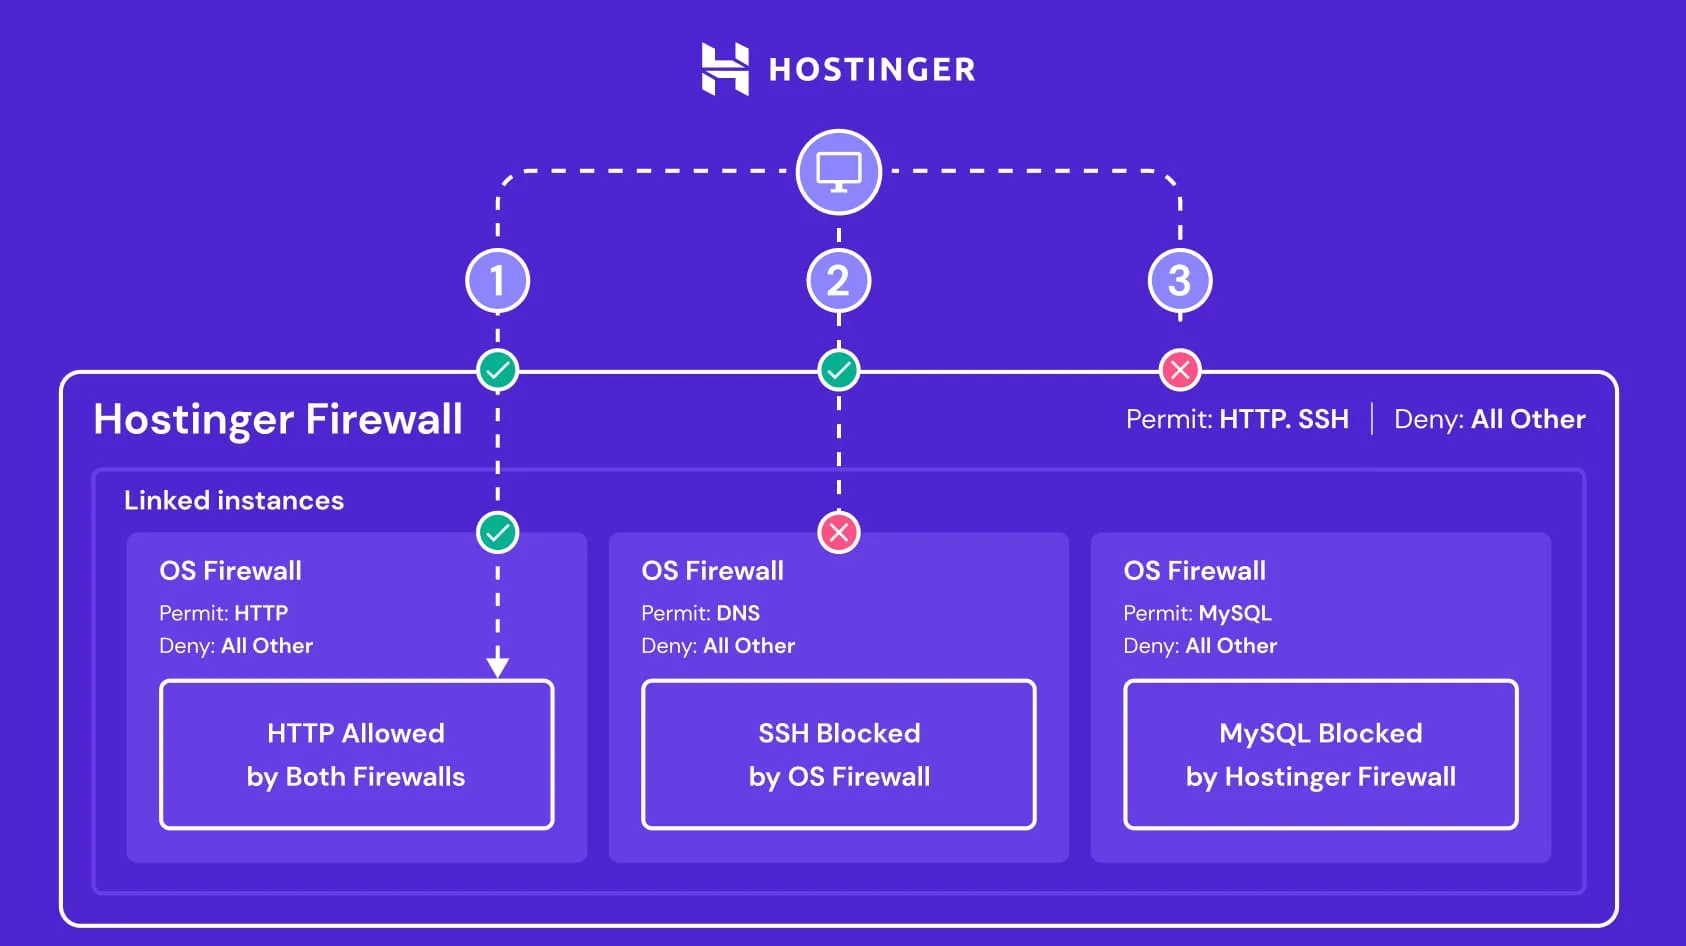
下图展示了 Hostinger VPS 防火墙与操作系统防火墙之间的交互,呈现了二者结合使用的情况。图中描绘了三台服务器,它们都连接到同一个 Hostinger VPS 防火墙,且每台服务器都有自己的操作系统防火墙。当互联网用户尝试使用不同端口连接这些服务器时,结果如下:
- 连接尝试 1 中的 HTTP 流量连接成功:Hostinger VPS 防火墙和操作系统防火墙均已正确配置为允许 HTTP 流量
- 连接尝试 2 中的 SSH 流量连接失败:该流量成功通过了 Hostinger VPS 防火墙,但随后被操作系统防火墙拦截
- 连接尝试 3 中的 MySQL 流量同样失败:尽管操作系统防火墙设置为允许 MySQL 流量,但它被 Hostinger VPS 防火墙阻止,因为该防火墙仅允许 HTTP 和 SSH 流量
如何创建防火墙规则
打开 Hostinger 控制面板中的 VPS 部分,点击目标服务器。然后,在左侧边栏点击安全 → 防火墙,并按以下步骤操作:
-
点击添加防火墙,输入防火墙名称,然后点击创建。
-
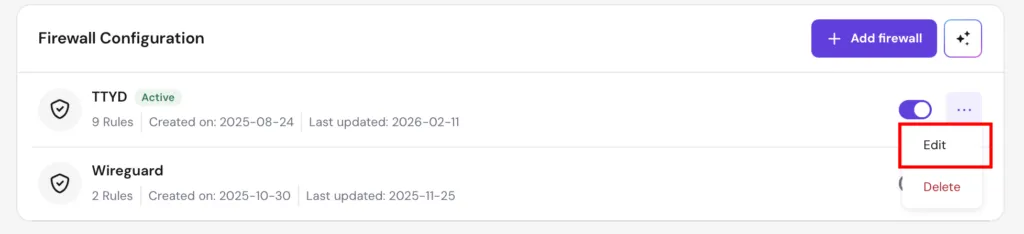
接着,点击新创建的防火墙组列表旁边的省略号按钮 ⋯,并选择编辑:
- 在添加防火墙规则部分,按以下步骤操作:
- 选择所需的防火墙操作:接受、拒绝或丢弃
- 从下拉列表中选择协议或常用应用程序
- 如果选择了 TCP 或 UDP 等协议,请通过指定端口号或端口范围(格式为 port_number:port_number)来输入端口值
- 选择流量来源:任意位置或自定义
- 如果选择自定义流量来源,请在来源详情字段中指定:
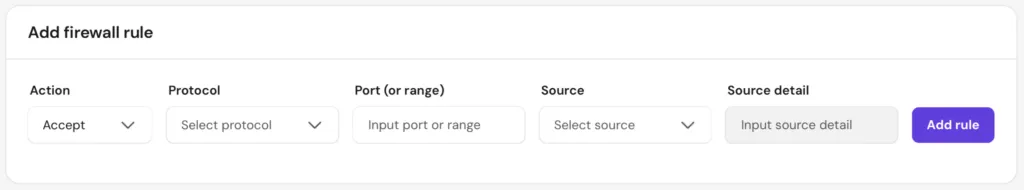
- 点击添加规则。
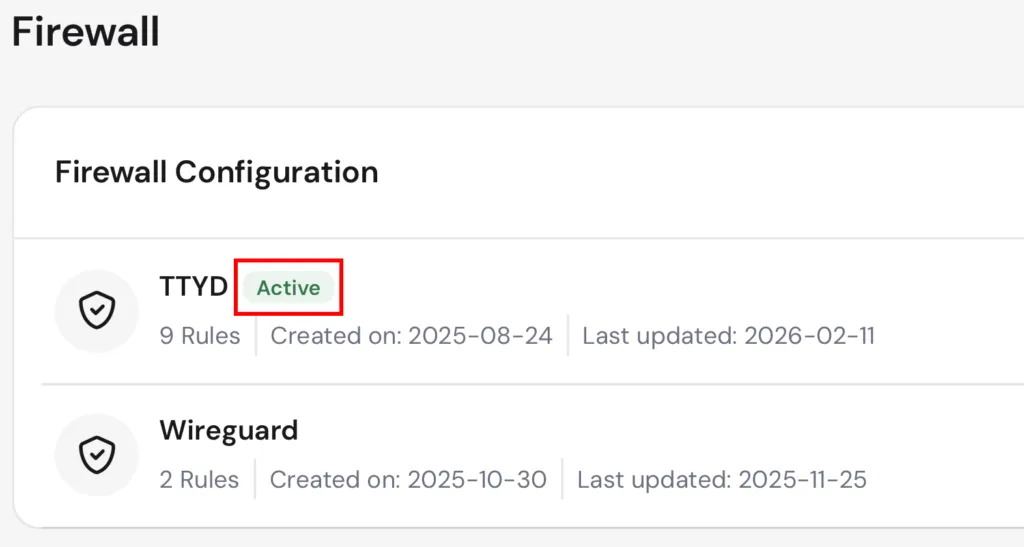
同时请确保你的防火墙处于激活状态:
关于 Hostinger VPS 上端口 25 的更多详情,请参阅 Hostinger VPS 是否封锁了 SMTP 端口 25?。
你的 Hostinger VPS 防火墙组现已激活,并将根据你添加的规则过滤发往服务器的流量。
其他参考资料
-
如何使用托管防火墙保护你的 VPS
常见问题
更改 Hostinger VPS 防火墙会中断现有流量吗?
不会。 已建立的连接将保持不变。当你更改防火墙组中的规则时,更改仅应用于新连接。
Hostinger VPS 防火墙与操作系统自带的防火墙有何不同?
Hostinger VPS 防火墙与服务器操作系统自带的大多数防火墙程序类似。不过,Hostinger VPS 防火墙有几个关键区别:
- 数据包过滤在网络中更高的层级进行,可降低服务器的资源消耗
- 防火墙通过 Hostinger VPS 控制面板进行管理
- 由于 Hostinger VPS 防火墙组可应用于多台服务器,因此更新多台服务器的防火墙策略快捷又方便
如何在服务器上使用 Hostinger VPS 防火墙?
Hostinger VPS 防火墙可在新服务器和现有服务器上使用。首先,你需要创建一个防火墙组,然后可以向其中添加所需的任意规则。具体操作请参阅如何在 Hostinger VPS 上设置防火墙。要将防火墙组应用于现有服务器,请打开 VPS 部分,进入目标服务器。然后,点击左侧边栏的防火墙,你将看到防火墙组列表。最后,激活所需的防火墙组即可。
可以将同一个防火墙组应用于多台服务器吗?
可以,你可以在任意数量的服务器上使用同一个防火墙组。
防火墙更改多久生效?
对 Hostinger 防火墙组的更改将在两分钟或更短时间内生效。
Hostinger VPS 防火墙的默认策略是什么?
Hostinger VPS 防火墙组需要至少一条规则才能激活。空的规则集在应用到服务器时会拦截所有流量。默认情况下,Hostinger VPS 防火墙会丢弃所有流量,也就是说,你必须为所有要使用的端口添加接受规则。
支持 IPv6 吗?
你可以使用 Hostinger VPS 防火墙过滤 IPv4 和 IPv6 流量。
Hostinger VPS 防火墙可以替代 DDoS 防护吗?
Hostinger VPS 防火墙旨在提升你的实例的安全性。它并非用于拦截 DDoS 攻击期间可能出现的大量流量。
可以关闭实例上的防火墙吗?仅使用 Hostinger VPS 防火墙够用吗?
Hostinger VPS 防火墙可以丢弃 ICMP、TCP、UDP 和 GRE 协议上的所有流量,已添加规则匹配的流量除外。如果这样可以满足需求,那么仅使用 Hostinger VPS 防火墙就足够了。操作系统防火墙支持更精细的规则自定义,例如 ICMP 消息处理。如果你的使用场景需要此类自定义,则仍需同时使用操作系统防火墙和 Hostinger VPS 防火墙。