
Hostinger 恶意软件扫描器(Malware Scanner)使用教程
什么是恶意软件?
恶意软件(Malware)一词是“恶意软件”(malicious software)的简称,是一种旨在危害应用程序、计算机或网络的软件。它通常会篡改系统文件或创建新文件,从而给你的网站带来以下问题:
- 过度消耗服务器资源,导致网站变慢或无法响应。
- 将你的网站(或特定页面)重定向到其他网站,通常是非法网站。
- 引发各种网站错误。
- 窃取网站中的敏感信息,例如密码或用户数据。
恶意软件通常被用于非法目的。欲了解更多信息,请观看以下视频:
为了给你的网站提供更多安全保障,我们的虚拟主机方案和云主机方案都包含恶意软件扫描器——这是一款集成在控制面板中的自动化工具,可扫描你网站中的有害或被感染文件。
如何分析网站是否感染恶意软件
恶意软件扫描器会自动运行,让你随时了解网站的安全状态,并在需要时采取行动。首先,进入 网站(Websites) → 控制面板(Dashboard),在左侧边栏中找到 恶意软件扫描器(Malware Scanner) 并点击。
- 如果未检测到恶意软件,该部分将显示自上次扫描以来的时间:

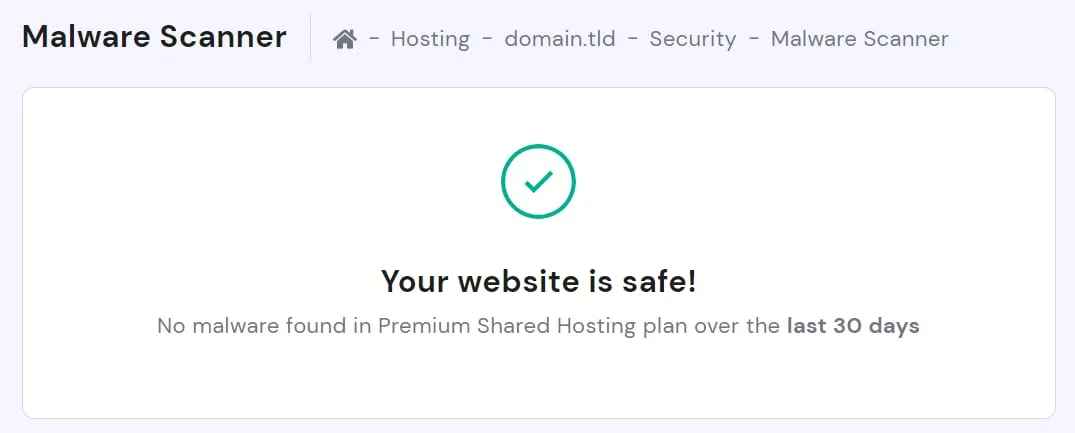
-
如果恶意软件扫描器检测到可疑文件,它将显示发现的案例数量以及以下信息摘要:

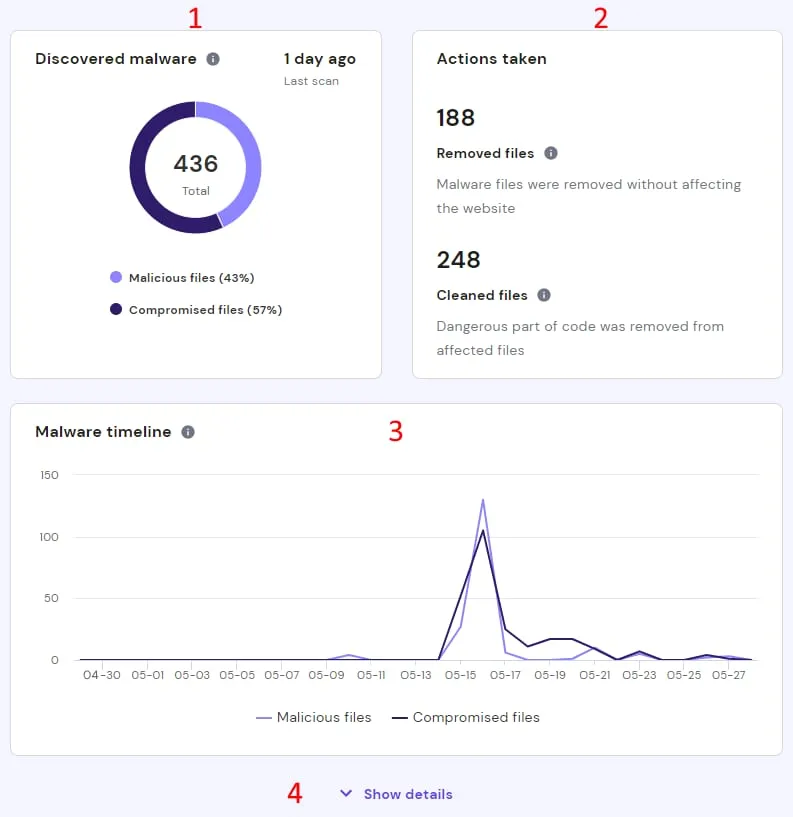
- 发现的恶意软件——上次扫描中发现的有害或被感染文件的总数。
- 已采取的操作——如果执行了人工辅助清理(Assisted Cleanup),此部分会显示有多少文件被删除或清理。
- 恶意软件时间线——过去 30 天内所有恶意软件检测记录。
- 显示详情——展开一个部分,显示被感染和恶意文件的列表及其位置。
恶意软件扫描器的重要限制
恶意软件扫描器仅扫描和清理网站文件。在运行扫描之前和之后,请牢记以下几点:
数据库不会被扫描或清理。 干净的扫描结果并不能排除数据库层面的感染。注入数据库表(如 wp_options、wp_posts 或 wp_users)中的恶意软件不会被检测到。其症状包括:即使文件已清理,持续重定向、钓鱼页面或垃圾内容仍会反复出现。
- 要手动检查数据库,请使用 phpMyAdmin(Hostinger 控制面板 → 数据库 → phpMyAdmin)或安全插件(如 Wordfence 或 MalCare)。
- 如需包含数据库清理,请申请网站清理服务(Site Cleanup)。
一个被感染的网站可能影响账户下的所有网站 在虚拟主机方案和云主机方案中,同一账户下的所有网站共享同一文件系统。如果一个网站被感染,恶意软件可能会传播到该账户下的所有其他网站。务必扫描账户中的每个网站,而不仅仅是出现症状的那个。
注意: 代理托管(Agency Hosting)方案为每个客户网站使用隔离环境,可显著降低跨网站污染的风险。
检测到恶意软件该怎么办
如果你的网站被感染,请按照以下步骤清理并保护你的网站:
步骤 1 — 更新存在漏洞的组件(WordPress 网站)
如果你的网站基于 WordPress 构建,请立即将所有已发现的存在漏洞的组件更新至最新版本,包括:
- 将 WordPress 核心更新到最新版本
- 将所有插件更新到最新版本
- 将主题更新到最新版本
过时的软件是恶意软件的常见入口,因此保持所有内容为最新版本对安全至关重要。
步骤 2 — 更改所有密码
立即更改以下密码,以防止未经授权的访问:
- SSH/FTP 密码——更新你的文件传输协议凭据
- 管理员登录密码——更改你的 WordPress 管理员密码(或 CMS 管理员密码)
- 数据库密码——也建议更新你的数据库凭据
为每个账户使用高强度且唯一的密码,以最大程度地提高安全性。
步骤 3 — 清理恶意软件
你有多种删除恶意软件的选择:
手动清理
- 对于 WordPress 网站,请按照此指南操作:如何修复感染恶意软件的 WordPress 网站。
- 对于其他类型的网站,请查看你的 CMS 官方文档或帮助论坛;如需进一步协助,可以考虑使用自由职业服务,例如 Fiverr。
数据库清理
如果感染位于数据库中——例如注入到 wp_options、wp_posts 或 wp_users 等表中的内容——请按照如何在 Hostinger 下载备份下载数据库备份。下载完成后,在本地设备上使用杀毒软件或支持 SQL 文件的安全工具扫描 .sql 文件,删除所有可疑条目,然后通过 phpMyAdmin 重新导入清理后的文件。
从备份还原
还原你的网站——选择恶意软件感染之前的备份日期,然后采取安全措施以防止再次感染。
网站清理服务(仅限 WordPress)
如果你的网站基于 WordPress 构建且域名已指向 Hostinger,我们可以为你提供专业清理服务,费用为 $95。
该服务包括:
- 删除所有检测到的恶意软件文件
- 清理 MySQL 注入
- 停止网站上运行的任何恶意脚本
- 全面的网站安全审查
要申请该服务,请在恶意软件扫描器部分点击 Request site cleanup(申请网站清理) 按钮:

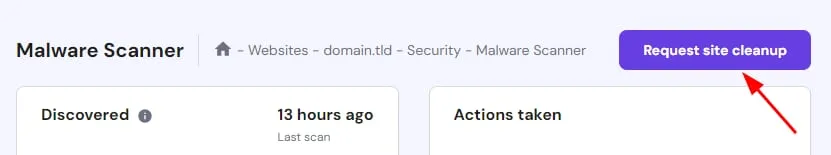
查看有关清理流程的信息,点击 Continue(继续) 并完成付款。清理完成后,你将收到电子邮件通知。
注意: 网站清理服务费用为 $95,仅适用于域名已指向 Hostinger 的 WordPress 网站。
结论
虽然 Hostinger 自动恶意软件扫描器(由 Monarx 提供支持)会主动清理主机方案中的文件,但它不会扫描或清理你网站的数据库。如果你的网站受到 MySQL 注入的影响,可以通过我们的专业网站清理服务来解决,其中包含全面的数据库清理和安全审查。遵循这些步骤可确保你的网站对访问者而言始终快速、安全、可靠。
如何防范恶意软件
删除恶意软件后,采取措施防止未来感染非常重要。我们建议如下:
- 将网站的主题和插件保持为最新版本。
- 使用可用的最新 PHP 版本。
- 仅使用正版授权的主题、插件或扩展,并卸载所有未授权的。
- 将管理员用户密码更改为高强度且唯一的密码。
- 更新本地设备上的杀毒软件并定期运行扫描。
我们建议始终遵循这些安全实践,而不仅仅是在感染之后 🔒
其他资源