
Hostinger 暗网监控功能详解:仪表板中的 Dark Web Monitoring 是什么
暗网监控(Dark Web Monitoring)是指持续扫描暗网站点(如黑客论坛或交易市场)以发现泄露凭据迹象的做法。暗网监控在网络安全中扮演着重要角色,它能让用户提前获知危险,从而保护易受攻击的账户。
暗网监控是如何工作的?
暗网监控(Dark Web Monitor)会频繁扫描数千个已知交易被盗凭据的暗网页面,查找与你的资产相关的任何信息迹象。一旦暗网监控在外部环境中发现你的信息,它会立即通知你所面临的危险。暗网监控的警报让你能够及早采取行动保护易受攻击的账户——或者,如果信息已经被售卖,也可以识别哪些账户可能已被不法黑客入侵。
暗网监控有哪些好处?
- 降低数据泄露风险: 主动监控有助于在网络犯罪分子利用潜在漏洞之前发现并解决它们。
- 提升品牌声誉: 及早检测并缓解威胁,有助于保护声誉并维持客户信任。
- 合规性: 通过及时提供泄露通知,帮助组织遵守各种数据保护法规,例如 GDPR。
- 早期威胁检测: 帮助你了解你的个人或商业信息(如密码或电子邮箱)是否正在暗网上被售卖或共享。
- 欺诈预防: 在被盗数据被用于身份盗用或金融诈骗等行为之前向你发出警报。
- 企业安全: 保护敏感的公司信息,防止可能损害声誉或运营的泄露事件。
- 节约成本: 通过及早阻止网络犯罪分子,减少潜在的经济损失。
如何启用暗网监控?
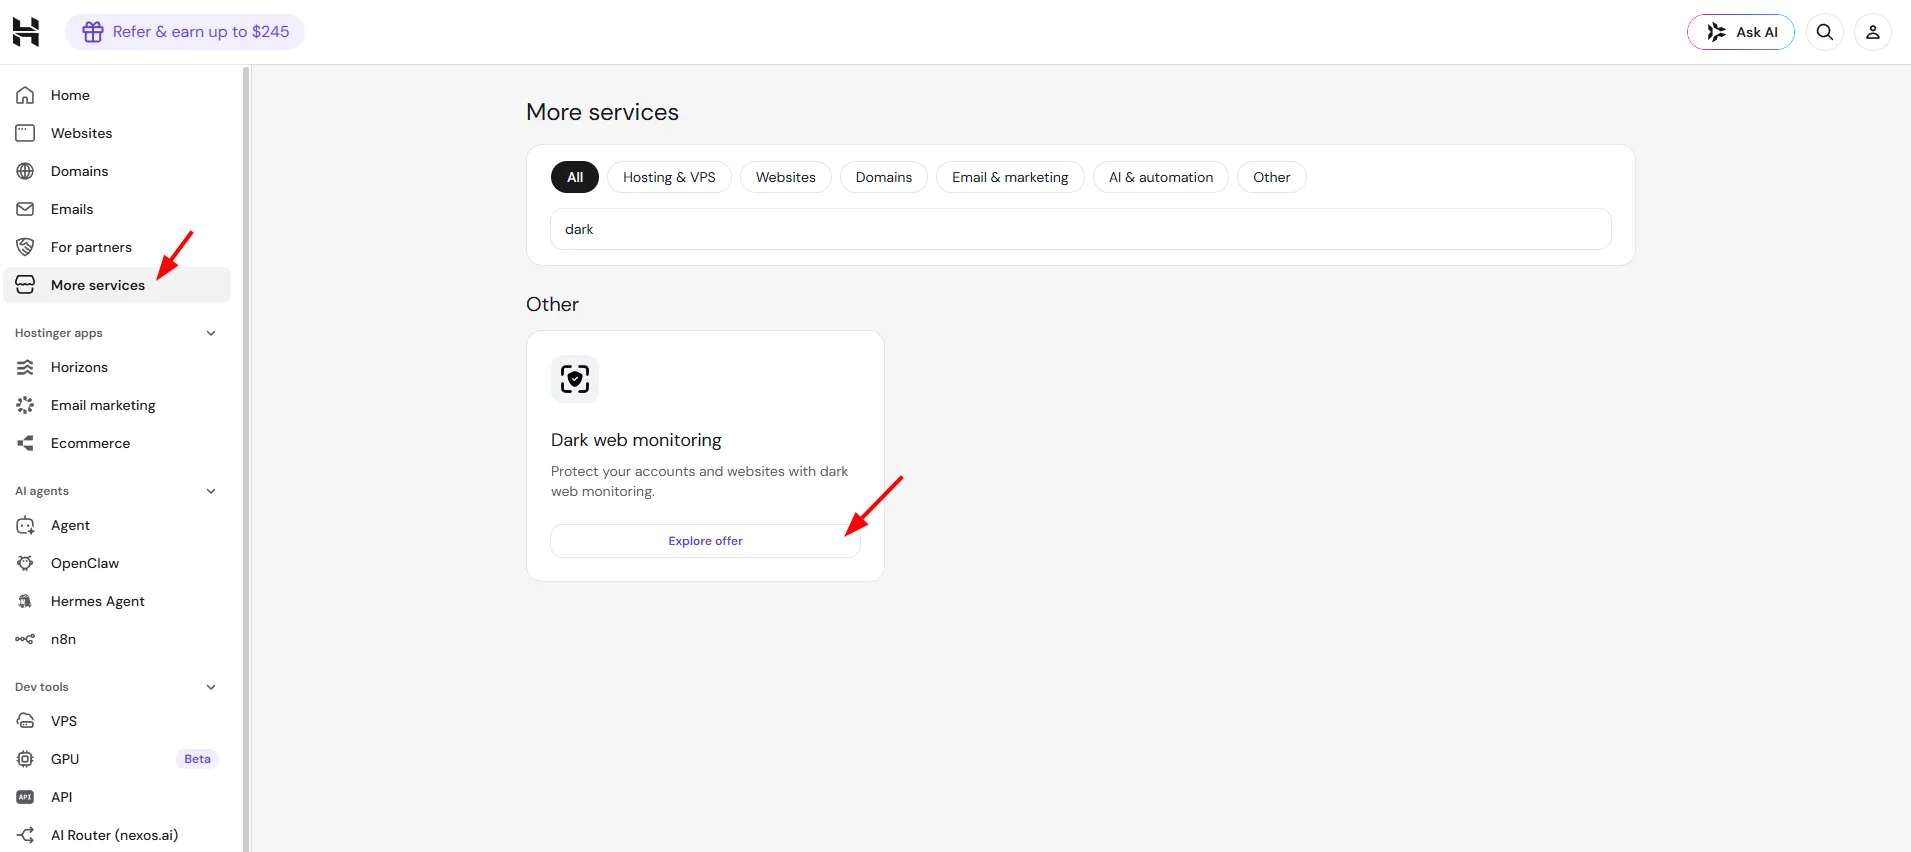
要开始使用暗网监控工具,你可以在 Hostinger 控制面板中启用它:进入 Hostinger 控制面板 → 更多服务 → 暗网监控,然后点击“探索优惠(Explore offer)”。
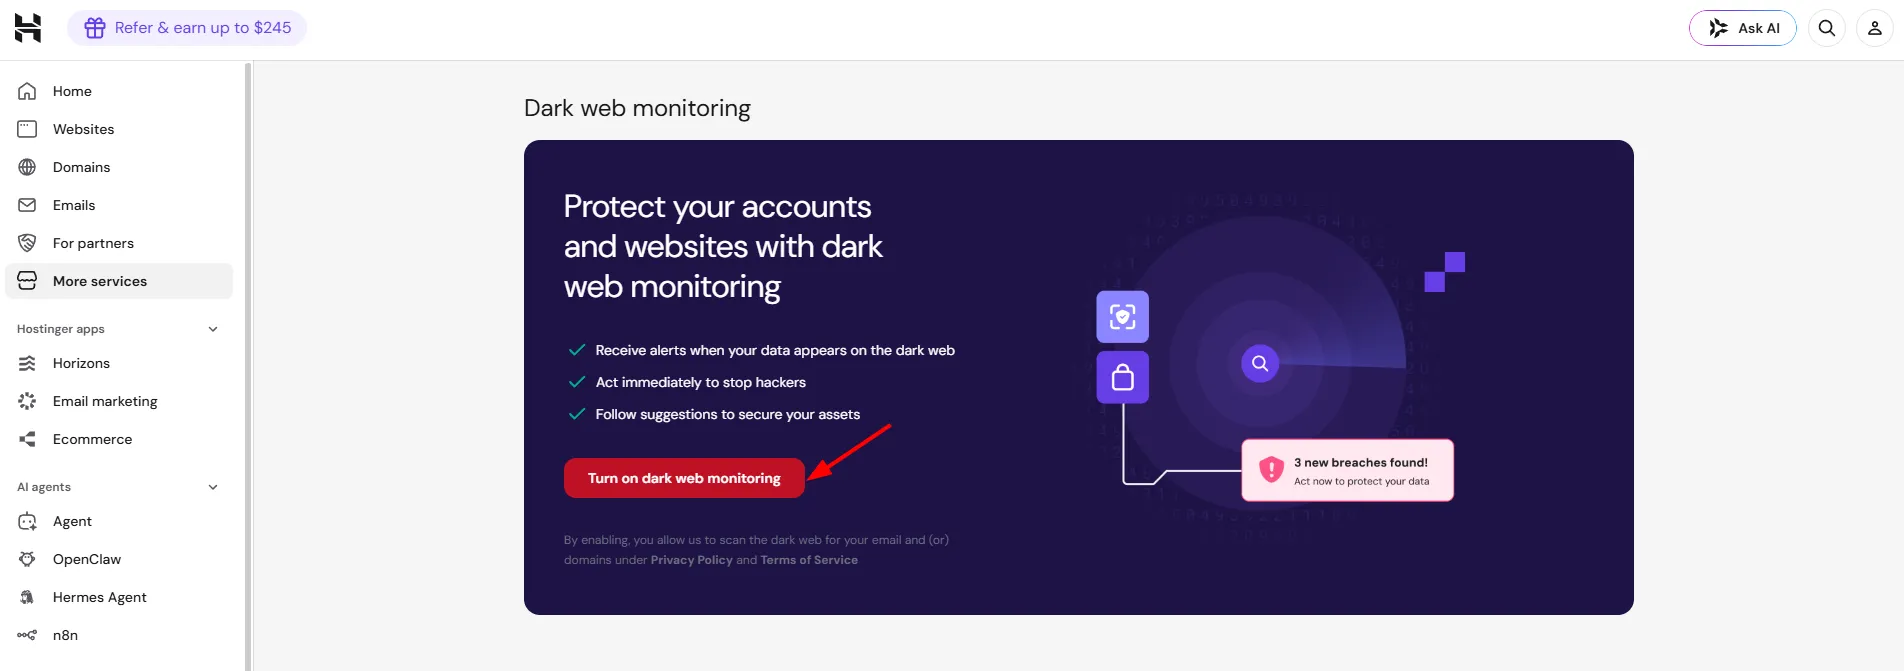
然后点击“开启暗网监控(Turn on dark web monitoring)”
然后在受监控资产下选择“账户邮箱(account email)”或“域名网站和邮箱(Domain websites and emails)”
如果收到泄露警报该怎么办
如果你看到有关账户泄露的警报,应立即采取行动。
- 将受影响账户的密码更改为高强度且唯一的密码。
- 在账户上启用双重身份验证(2FA),以增加一层额外的安全保护。
- 检查与被泄露邮箱地址关联的所有账户是否存在可疑活动。
避免数据被利用的最佳实践
采取强有力的安全措施,对于防止你的网站或其数据被利用并出现在暗网上至关重要。以下是增强网站安全性、防止敏感数据泄露的最佳实践:
- 使用强身份验证: 使用强密码并启用多因素身份验证(MFA),以增加一层额外的安全保护。
- 安全的主机托管: 选择内置安全功能(如 SSL 证书、每日备份和恶意软件扫描)的可靠主机服务商。请参阅 Hostinger 为自身防护采用了哪些安全措施。
- 保持软件更新: 定期更新你的 CMS(如 WordPress)、插件和服务器软件,以修复黑客利用的漏洞。
- 部署 WAF(Web 应用防火墙): 使用 WAF 保护你的网站免受 SQL 注入、XSS 和 DDoS 等常见攻击。
- 运行漏洞扫描: 使用 Sucuri 等工具检测网站安全中的薄弱环节。
- 限制访问: 使用 IP 白名单或 VPN 限制对管理区域的访问,并且只向真正需要的人授予权限。
- 加密数据: 使用 HTTPS 加密传输中的数据,并使用强加密方法保护存储的敏感数据。
- 监控泄露事件: 使用暗网监控服务(例如 Hostinger 暗网监控工具)检查你的数据是否已被泄露。
- 教育用户: 培训你的团队识别网络钓鱼企图、虚假邮件和其他社会工程学手段。
- 限制数据收集: 只收集你所需的用户信息,以降低潜在泄露的影响。
- 保护文件上传安全: 只允许上传特定类型的文件,并在存储前扫描所有文件是否包含恶意软件。
- 启用域名安全功能: 使用 DNSSEC 防范 DNS 欺骗,启用域名锁定(Domain Lock)以防止未授权转移,并使用 WHOIS 隐私保护隐藏你的注册信息。
- 使用反恶意软件工具: 定期使用 Malwarebytes 等工具扫描你的网站是否感染恶意软件。
- 进行定期安全审计: 定期检查你的网站和主机账户是否存在漏洞和未授权的更改。
- 制定事件响应计划: 制定明确的泄露应对计划,包括隔离问题、通知用户和保护受影响系统的步骤。
启用了暗网监控并落实这些最佳实践后,你将处于更有利的地位,能够及早发现泄露事件,并在被盗数据被用来对付你或你的企业之前采取行动。