
Hostinger CDN 浏览器验证页面详解
Hostinger CDN 的浏览器验证页面会显示为“正在检查你的浏览器”,它会在内容分发网络(CDN)允许访问网站之前对访问者的浏览器进行检查。该检查可保护你的网站免受 DDoS(分布式拒绝服务)攻击、爬虫和恶意机器人的侵害。它会自动运行,只需几秒钟,普通访问者无需任何操作即可通过。
Hostinger CDN 浏览器验证的作用
验证页面会运行一段简短的 JavaScript 检查,评估浏览器的能力和风险信号。检查通过后会存储一个验证 Cookie,访问者即可继续访问网站,在验证有效期内不会再看到该页面。无法完成检查的客户端(例如大多数自动化机器人)将停留在验证页面,无法访问你网站的内容。
已验证的搜索引擎爬虫(如 Googlebot 和 Bingbot)会被单独识别,在正常设置下不会显示浏览器验证页面,因此该检查不会影响 SEO(搜索引擎优化)。
何时会显示浏览器验证页面
浏览器验证页面有以下四种常见触发条件:
- 启用了 Under Attack(遭受攻击)模式 —— 在该模式激活期间,没有有效验证 Cookie 的访问者会被要求验证。
- 设置了较高的安全级别 —— 更严格的级别会对威胁评分较高的访问者发起验证。
- 自动攻击防护 —— 当需要从你的网站获取的请求速率异常高时,可能会临时启用验证以保护网站。
- 访问者的网络信誉 —— 某个 IP 地址的历史滥用记录会提高其威胁评分。某些 VPN(虚拟专用网络)和数据中心的 IP 段具有较高的威胁评分,这使得在更严格的安全级别下更容易触发验证。
如何减少访问者遇到的浏览器验证
如果真实访问者反映经常看到验证页面,可以调整以下两项设置:
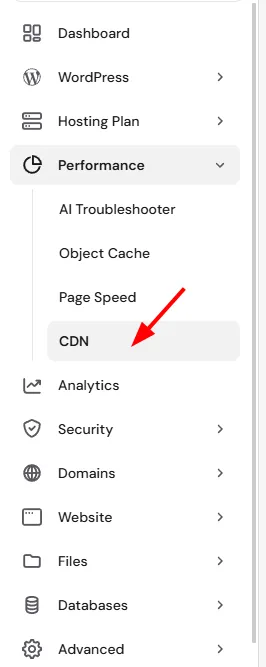
- 打开 Hostinger 控制面板 → 网站(Websites)→ 控制面板(Dashboard)→ 性能(Performance)→ CDN。

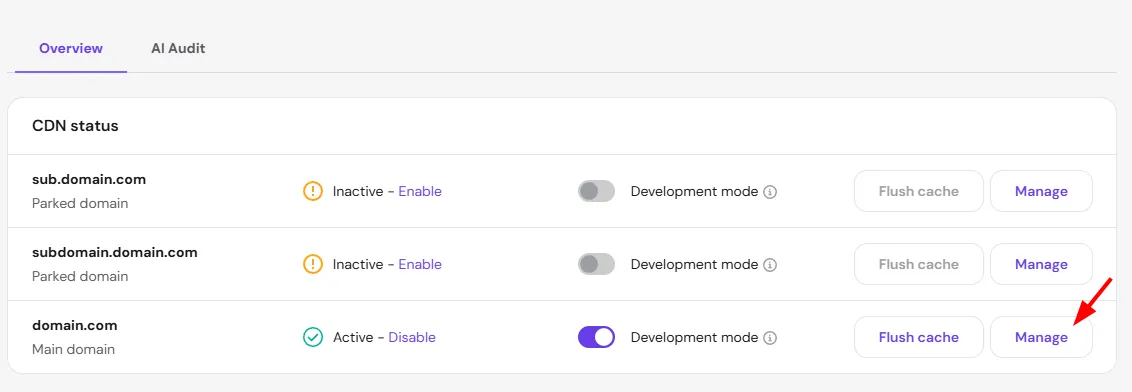
- 点击要配置的域名旁边的 管理(Manage)。

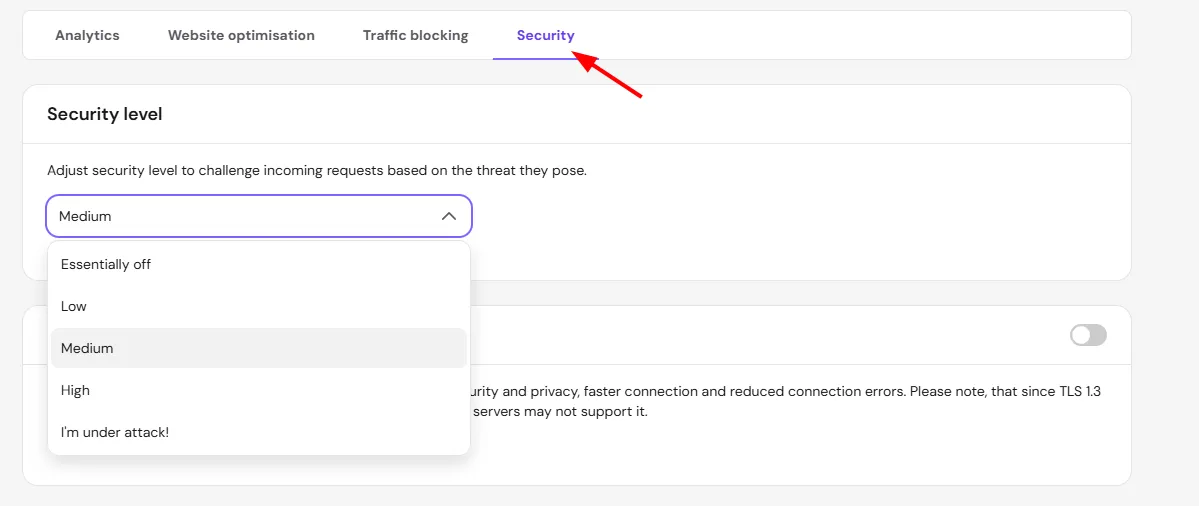
- 打开 安全(Security) 选项卡。
- 在安全级别下拉菜单中选择较低的选项,例如 Medium(中) 或 Low(低),然后持续观察网站一天的表现。

- 仅在遭受攻击期间才启用 Under Attack(遭受攻击) 模式。

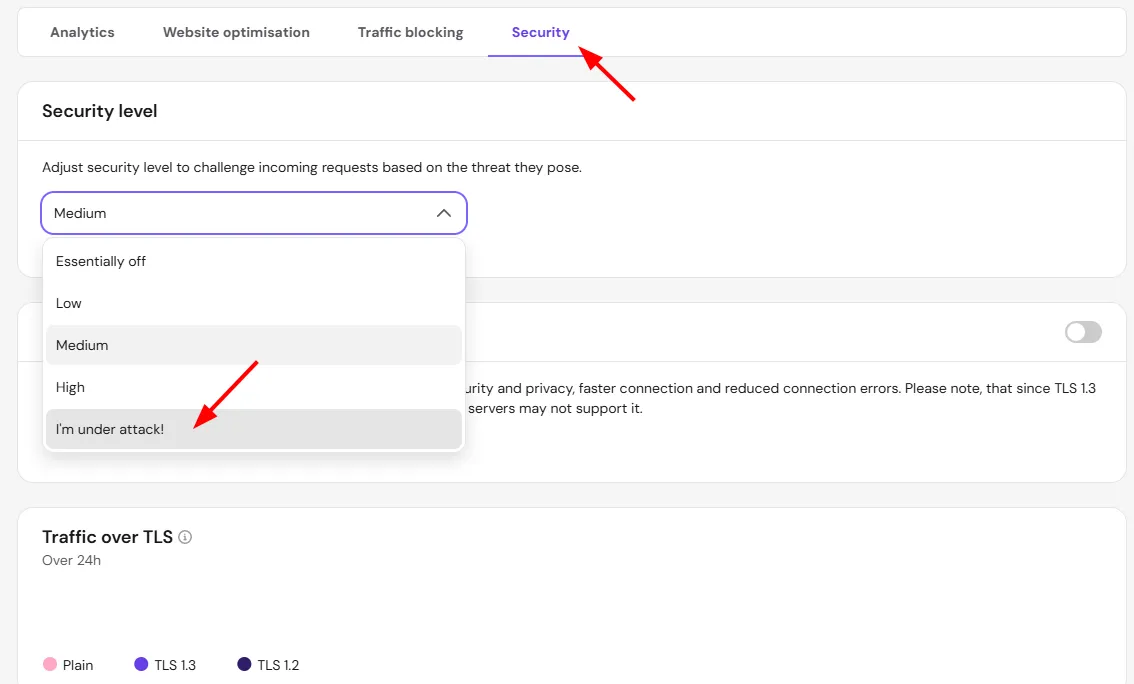
投放广告活动时请禁用 Under Attack(遭受攻击)模式。在该模式激活期间,大量突发的广告点击可能会触发验证,从而导致付费流量流失。
注意
- 流量高峰期间出现验证页面属于正常现象——这可能表明 Hostinger CDN 正在过滤可疑流量,防止其到达你的网站。请查看 CDN 控制面板中的“安全(Security)”选项卡以确认当前生效的设置。
验证页面出现时访问者可以做什么
如果访问者卡在浏览器验证页面,可以先进行三项检查:启用 JavaScript、允许该网站使用 Cookie、重新加载页面。
使用了严格隐私保护扩展的浏览器可能需要将该网站添加为例外。如果验证页面反复出现,可以尝试更换浏览器或网络;如果问题仍然存在,请联系网站所有者。
只要将安全级别调整到与你的受众相匹配,并将 Under Attack(遭受攻击)模式保留给真正的攻击使用,访问者就很少会看到验证页面,同时可疑流量仍会被 Hostinger CDN 持续过滤。