
Hostinger 收到钓鱼邮件怎么办?识别与应对方法详解
钓鱼邮件是伪装成合法邮件的欺诈性信息,旨在获取密码、财务信息或个人数据等敏感内容。这类邮件通常采用欺骗手段,例如伪造链接或制造紧迫感,诱使收件人采取行动。一旦得逞,可能导致账户被未授权访问、经济损失或数据泄露。
为帮助降低此类威胁,Hostinger 实施了多项防护措施。所有被举报的钓鱼攻击都会得到及时审查,我们会尽快展开调查并予以取缔(下线)。
如果你收到了可疑邮件,可以按照以下步骤进一步增强安全性。
识别危险信号
钓鱼邮件示例
钓鱼邮件可能看起来与合法邮件非常相似,因此切勿仅凭外表判断,而应仔细核查发件人。
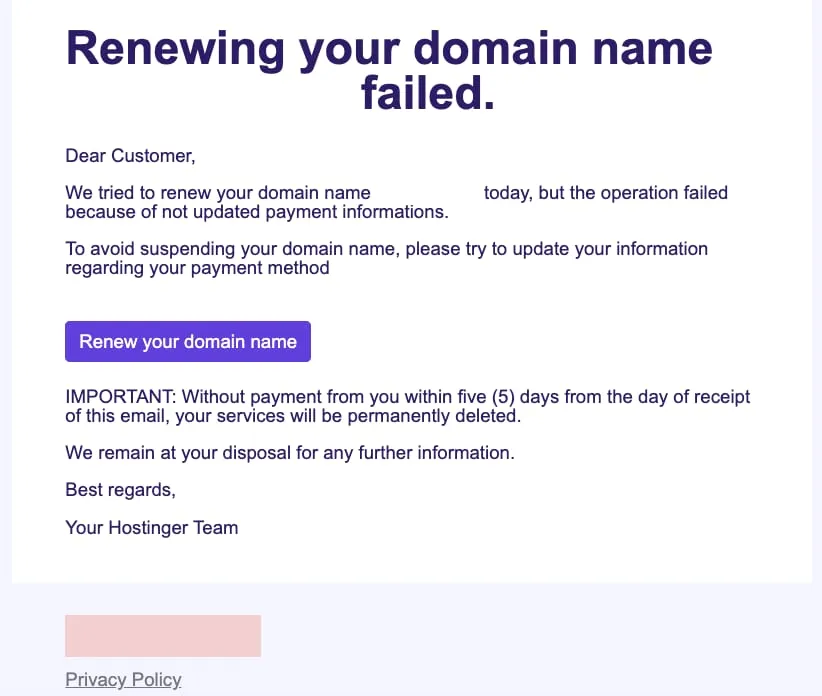
以下常见迹象可以帮助你识别钓鱼邮件:
- 制造紧迫感或恐吓:声称需要立即采取行动的邮件,例如紧急付款请求或账户续费。
- 可疑发件人:务必仔细检查发件人的电子邮件地址。钓鱼邮件的发件地址可能与真实地址相似但并不完全一致。如果你怀疑收到的邮件并非来自 Hostinger,可以**核查发件人**。
- 意外的链接或附件:在点击任何链接之前,先将鼠标悬停在链接上并仔细阅读 URL。如果链接看起来陌生或可疑,请不要点击。
如果你收到的邮件符合上述任何迹象,请谨慎处理——不要点击邮件中的任何链接,并继续执行后续步骤。
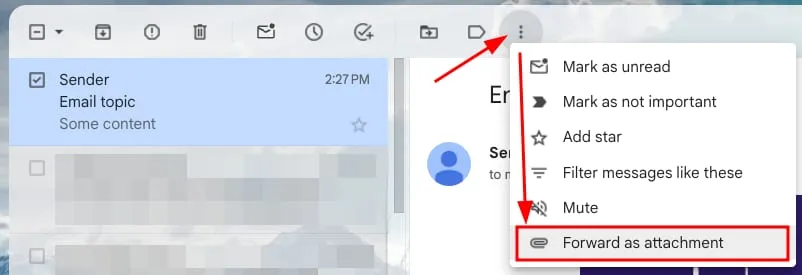
步骤 1 – 将邮件作为附件转发
第一步,你需要将收到的钓鱼邮件转发到指定的邮箱地址。如果你的邮箱服务没有“作为附件转发”按钮,则需要先下载 .EML 文件,再将其作为附件发送。
Gmail 操作说明
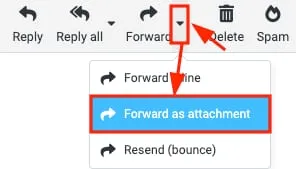
Hostinger Email 操作说明
打开邮件,点击“转发”旁边的向下箭头,然后选择“作为附件转发”:
Titan Email 操作说明
Titan 邮箱没有此选项——你可以**打开所收邮件的邮件头**:
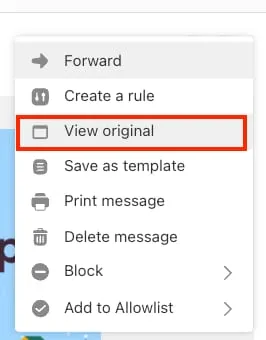
然后打开记事本(或任意文本编辑器),将从 Titan 获取的代码(即所收邮件的原始内容)粘贴进去,并保存为 .txt 文本文件。
请将邮件作为附件转发至以下地址:
- phishing.report@mail.cisa.dhs.gov
- reportphishing@apwg.org
- reportphishing@antiphishing.org
- phish@phishtank.com
- report-phishing@hostinger.com
将钓鱼邮件转发给专门打击钓鱼攻击的组织,有助于更快地阻止攻击。这些组织拥有关闭钓鱼网站所需的资源和能力,可及时化解威胁。通过将邮件作为附件转发,你可以确保钓鱼网站及其发件人都得到有效处置和拦截。
步骤 2 – 将邮件举报为钓鱼/垃圾邮件
将邮件举报为钓鱼或垃圾邮件,可以为你的电子邮件服务提供商提供宝贵的数据,帮助其识别恶意邮件的模式,例如可疑发件地址、常见钓鱼手法和已知的有害链接。
这些信息使服务商能够改进其垃圾邮件过滤器,使其在未来更有效地识别和拦截类似的钓鱼攻击,最终减少进入你收件箱的恶意邮件数量。
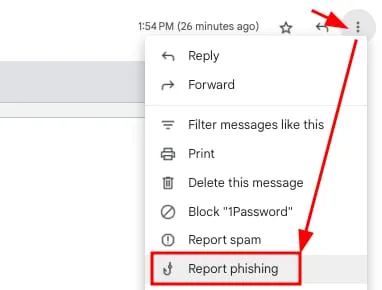
在你的邮箱服务中,将该邮件标记为钓鱼邮件或垃圾邮件(如果没有钓鱼举报按钮,则标记为垃圾邮件)。
Gmail 操作说明
Hostinger Email 操作说明
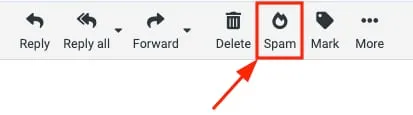
打开邮件并点击“垃圾邮件”按钮:
Titan Email 操作说明
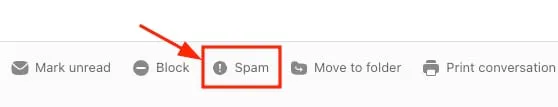
打开邮件并点击“垃圾邮件”按钮:
感谢你为让互联网变得更安全贡献一份力量!